BLOG
Fraudes em Biometria Facial: Por Que os Golpes Estão Aumentando?

Fraudes em Biometria Facial: Por Que os Golpes Estão Aumentando?
Temos ouvido dos colegas de cybersegurança que as fraudes que passam pela biometria facial vêm aumentando assustadoramente, a ponto de se perguntarem se é mesmo efetiva. Neste arquivo vamos explorar os porquês e o que fazer.
A biometria facial é segura de verdade?
A biometria facial é segura quando a empresa a implementa com várias camadas de proteção, e insegura quando ela depende apenas de uma foto ou de um vídeo comparado com um cadastro. A tecnologia em si funciona bem para confirmar que um rosto corresponde a outro. O problema começa quando o sistema aceita qualquer imagem como se fosse uma pessoa presente diante da câmera. Os criminosos entenderam essa diferença antes de muitas empresas e passaram a atacar justamente esse ponto. Por isso, a pergunta correta não é se a biometria facial é segura, e sim em que condições ela resiste a um ataque.
Por que as fraudes de biometria facial estão aumentando?
As fraudes crescem porque o rosto virou a chave de entrada para bancos, aplicativos de benefícios, carteiras digitais e serviços públicos, e porque o custo de atacar essa chave caiu muito. Há poucos anos, burlar um sistema facial exigia máscaras caras e conhecimento técnico. Hoje, qualquer pessoa encontra ferramentas de edição de imagem e de geração de vídeo por inteligência artificial em poucos cliques. Além disso, o rosto de cada um de nós circula livremente em redes sociais, fotos de eventos e vídeos públicos. O criminoso não precisa invadir nada para obter a matéria-prima do golpe: ele simplesmente copia o que já está exposto.
Como os deepfakes burlam a biometria facial?
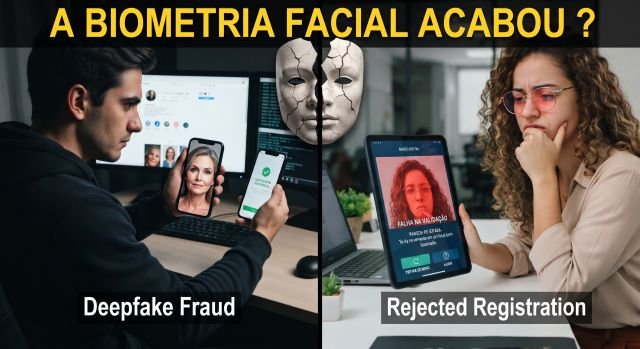
Os deepfakes burlam a biometria facial quando o atacante injeta um vídeo falso no lugar da imagem real da câmera. O criminoso gera um vídeo sintético do rosto da vítima, faz esse rosto piscar, sorrir e virar a cabeça, e entrega o resultado ao sistema de validação. Se o aplicativo aceita o fluxo de vídeo sem verificar a origem, ele não percebe a troca. Os ataques mais sofisticados usam emuladores, câmeras virtuais e softwares que substituem a câmera do celular por um arquivo pré-gravado. Nesse cenário, o algoritmo de comparação funciona perfeitamente, mas compara um rosto falso com um cadastro verdadeiro e aprova a fraude.
Quais são as principais falhas da biometria facial?
As principais falhas da biometria facial se concentram em quatro pontos: a ausência de detecção de vivacidade, a aceitação de imagens injetadas, o cadastro inicial fraco e a variação de desempenho entre perfis de usuários. A detecção de vivacidade, também chamada de liveness, tenta confirmar que existe uma pessoa real na frente da câmera. Quando essa camada é simples, uma foto impressa ou uma tela com o rosto da vítima já engana o sistema. A injeção de imagens contorna a câmera por completo. O cadastro fraco permite que o criminoso registre o próprio rosto sobre documentos roubados, e a identidade falsa nasce validada. Por fim, a acurácia varia conforme iluminação, qualidade da câmera, uso de óculos, idade e características étnicas, o que gera falsas rejeições e abre brechas para que o usuário legítimo desista e o fraudador insista.
Que falhas os criminosos exploram com mais frequência?
Os criminosos exploram, em primeiro lugar, os sistemas que testam apenas movimentos previsíveis, como piscar ou sorrir. Esses desafios se repetem em todos os aplicativos, e as ferramentas de deepfake aprendem a reproduzi-los com facilidade. Em segundo lugar, eles exploram a falta de verificação do dispositivo. Um celular com root, um emulador ou uma câmera virtual entregam imagens manipuladas sem que o aplicativo desconfie. Em terceiro lugar, eles exploram os processos de recuperação de conta e de troca de aparelho, que costumam ter regras mais frouxas do que o login normal. Por último, atacam o elo humano: ligam para a vítima, pedem que ela faça a validação facial em um link falso e capturam o vídeo com o próprio rosto dela.
O que é a clonagem de biometria facial?
A clonagem de biometria facial é a reprodução digital do rosto de uma pessoa com qualidade suficiente para passar por um sistema de validação. O criminoso reúne fotos e vídeos da vítima, treina um modelo de inteligência artificial e produz um clone capaz de se mover e falar. Em alguns casos, ele também usa máscaras de silicone ou impressões em 3D para ataques presenciais, como em terminais de acesso. A clonagem não precisa ser perfeita. Ela só precisa ser boa o bastante para vencer a camada de segurança mais fraca do processo.
O vazamento de dados faciais é tão grave quanto o de uma senha?
O vazamento de dados faciais é mais grave do que o de uma senha, porque ninguém consegue trocar o próprio rosto. Quando uma senha vaza, o usuário cria outra em minutos. Quando um banco de imagens faciais vaza, aquelas imagens continuam servindo para fraudes por anos. Muitas empresas guardam fotos de selfies e de documentos de forma centralizada e pouco protegida, e esse acervo atrai ataques. A boa prática exige armazenar apenas modelos matemáticos criptografados, e não as imagens originais, além de separar os dados biométricos dos dados cadastrais. A Lei Geral de Proteção de Dados classifica a biometria como dado pessoal sensível, e as empresas que a tratam respondem pela proteção dessas informações.
A biometria facial pode ser burlada mesmo com prova de vida?
A biometria facial pode ser burlada mesmo com prova de vida quando a prova de vida é fraca, mas as soluções mais robustas dificultam muito o ataque. A prova de vida passiva analisa texturas, reflexos, profundidade e sinais sutis de uma pele real sem pedir gestos ao usuário. A prova de vida ativa solicita ações aleatórias e imprevisíveis. As melhores implementações combinam as duas e ainda verificam a integridade do dispositivo e a origem do vídeo, o que bloqueia a injeção de imagens. Nenhuma camada isolada garante proteção total, e por isso os especialistas defendem a defesa em profundidade, em que cada barreira cobre a falha da anterior.
Como as empresas podem reduzir o risco de fraude facial?
As empresas reduzem o risco quando abandonam a ideia de que uma única tecnologia resolve tudo e constroem um processo com várias evidências. Elas devem adotar prova de vida certificada, validar o dispositivo, monitorar tentativas repetidas e comparar o rosto com bases confiáveis no momento do cadastro. Também precisam acompanhar o comportamento do usuário, como velocidade de digitação e padrões de uso, para identificar sessões suspeitas. Outra medida eficaz consiste em oferecer um segundo fator biométrico. A impressão digital capturada pela câmera do celular, por exemplo, atende quem tem dificuldade com o facial, permite consulta em bases oficiais e adiciona uma evidência independente ao processo. Quando o usuário escolhe entre dois caminhos seguros, a fricção diminui e a fraude perde espaço.
Conheça a solução da HA Tecno com impressões digitais pelo celular e verificação com a base do SERPRO, segura, fácil de usar e rápida. Conheça também a prova de vida com batimentos cardíacos. Acesse nosso WhatsApp (botão abaixo À direita)
O que o usuário comum pode fazer para se proteger?
O usuário comum se protege ao desconfiar de qualquer pedido de selfie ou de validação facial que chegue por mensagem, ligação ou link recebido de terceiros. Ele deve abrir apenas os aplicativos oficiais, baixados nas lojas verificadas, e nunca fazer uma validação a pedido de alguém que ligou para ele. Também ajuda reduzir a exposição pública de vídeos nítidos do rosto, ativar a autenticação em dois fatores em todas as contas e acompanhar as notificações do banco. Se ele suspeitar de uso indevido da própria imagem, deve avisar a instituição imediatamente e registrar um boletim de ocorrência.
A biometria facial continua valendo a pena?
A biometria facial pode continuar a atuar como um medida de segurança, desde que a empresa a trate como uma camada de proteção e não como a única barreira. Ela entrega praticidade, rapidez e uma boa experiência quando bem implementada. Os golpes aumentam porque o crime acompanha a tecnologia, e os deepfakes elevaram o nível do ataque. A resposta passa por prova de vida avançada, segurança do dispositivo, proteção rigorosa dos dados e alternativas biométricas como as impressões digitais pelo celular como uma alternativa ou para quem não consegue usar o facial. Quem investe nessas defesas protege o cliente, a marca e o negócio. Com IA as fraudes vem se acelerando e as tecnologias de ontem não respondem mais aos desafios de hoje.
Leia mais um artigo sobre o tema: Mas afinal, o que é biometria multimodal ou multibiometria ?