BLOG
Como combater as fraudes com IA, as deepfakes

nComo combater as fraudes com IA, as deepfakes
Uma videochamada com o rosto do diretor financeiro, uma voz idêntica à de um parente e uma selfie que passa pela verificação sem a pessoa real, uma entrevista filmada as deepfakes saíram dos laboratórios e entraram no dia a dia dos fraudadores. Combater esse tipo de ataque exige uma complexidade maior, com camadas de segurança que se complementam, e nenhuma delas funciona sozinha. Neste artigo, você vê como as deepfakes funcionam, como a deepfake detection opera por dentro, onde a liveness falha e como a biometria do dedo no celular reforça a defesa.
Deepfake significado: o que são deepfakes?
O termo deepfake junta deep learning, aprendizado profundo, com fake, em inglês,falso. O significado descreve qualquer imagem, vídeo ou áudio que um modelo de inteligência artificial (IA) gera ou altera para imitar uma pessoa real com alto grau de realismo. Com milhões de fotos nas redes sociais, facilita para o fraudador. A tecnologia troca rostos, sincroniza lábios com uma fala inventada, clona vozes e, nas versões mais recentes, cria pessoas inteiras que nunca existiram.
A preocupação com fraude aparece quando o conteúdo sintético deixa de enganar apenas o olhar humano e passa a enganar sistemas automáticos de segurança, como a verificação de identidade de um aplicativo.
Como funciona um deepfake maker ou deepfake creator?
Um “deepfake maker”, ou “deepfake creator”, reúne em uma interface simples modelos que de geração de fraudes que antes exigiam equipes de pesquisa. Os autoencoders aprendem a codificar um rosto e a reconstruí-lo com as expressões de outro. As redes generativas colocam um gerador para competir com um discriminador até que o resultado engane o avaliador, ou seja, a imagem é tão bem feita que provavelmente passará como verdadeira em um sistema de segurança. Os modelos de difusão refinam ruído em imagens e vídeos coerentes, e os modelos de voz copiam timbre e entonação a partir de poucos segundos de áudio.
O ponto crítico para a segurança é o acesso. Os aplicativos comerciais e ferramentas de código aberto reduzem a barreira técnica, e versões em tempo real trocam o rosto durante uma videochamada. Por isso, a defesa parte da premissa de que o atacante tem boas ferramentas de fraude.
Quais fraudes as deepfakes viabilizam?
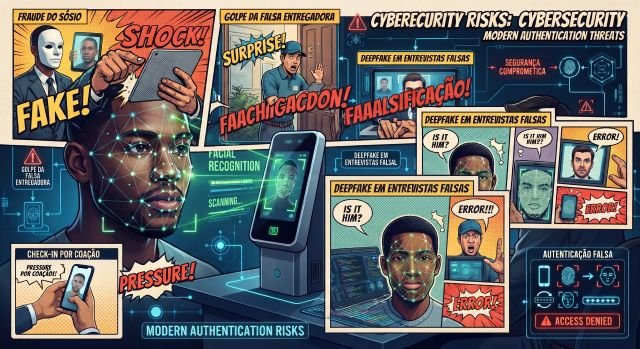
Os criminosos usam “deepfakes” em quatro frentes principais. Na abertura de contas, eles apresentam um rosto sintético (ou semi-sintético) ou trocado para passar na verificação remota. Na fraude do falso executivo, eles imitam a voz ou o vídeo de um chefe e ordenam transferências urgentes. Nos golpes de relacionamento, eles clonam o parente ou o amigo da vítima. Por fim, nos ataques de injeção, eles enviam o vídeo sintético direto ao aplicativo por meio de uma câmera virtual, sem nunca filmar uma tela ou uma foto.
Como funciona a deepfake detection?
Os sistemas de deepfake detection procuram vestígios que o processo de geração deixa no conteúdo. No domínio espacial, eles analisam bordas do rosto, textura da pele e reflexos nos olhos. No da frequência, eles identificam padrões periódicos que as camadas de “upsampling” dos geradores produzem, o temporal, eles medem a coerência entre quadros, o piscar, a microexpressão e o movimento da cabeça. Alguns detectores também checam a sincronia entre lábios e fonemas de modo a fraudar os vídeos.
Esses detectores têm um limite conhecido, um modelo treinado em um gerador costuma perder desempenho diante de um gerador novo, e cada melhoria na geração reduz os vestígios que ele procura. Por isso, trate o resultado como uma pontuação de risco e não como um veredito, e retreine os modelos continuamente com amostras recentes.
Por que a prova de vida sozinha não basta contra deepfakes?
A prova de vida tradicional, ou liveness facial, enfrenta bem os ataques de apresentação, em que o fraudador mostra uma foto, uma tela ou uma máscara à câmera. A norma ISO/IEC 30107-3 define como testar esse tipo de defesa e quais métricas usar, entre elas a taxa de aceitação de ataques e a taxa de rejeição de usuários legítimos.
O ataque de injeção contorna essa camada, porque o vídeo sintético entra no fluxo digital antes de qualquer sensor físico (ou seja, antes que o vídeo seja enviado, é interceptado e um vídeo falso é enviado, em vez do verdadeiro) . A especificação técnica CEN/TS 18099 trata justamente da detecção desse tipo de ataque. Na prática, o SDK de captura precisa verificar a integridade do aplicativo, detectar câmeras virtuais, emuladores e dispositivos com acesso root, e usar desafios com iluminação ativa, em que a tela projeta um padrão de cor no rosto e o sistema confere o reflexo esperado. Um vídeo pré-gravado ou gerado sem conhecer o desafio não reproduz esse reflexo.
Como a biometria do dedo no celular ajuda a combater deepfakes?
A biometria do dedo muda o jogo porque deixa de depender de imagens expostas nas redes sociais, usando as impressões digitais que dificilmente são acessíveis aos fraudadores pois, ninguém posta suas impressões digitais na internet. O usuário lê a impressão com a câmera do celular, e um software seguro (motor biométrico) compara a leitura com o modelo guardado localmente. Um “” de vídeo ou de voz não passa nesse software, e mesmo que o fraudador consiga injetar uma digital pela câmera virtual, não vai bater com a da pessoa.
A biometria digital, nesse arranjo, serve como fator de posse e de presença ao mesmo tempo: a pessoa precisa estar fisicamente usando aparelho. Isso fecha uma brecha que a verificação facial remota deixa aberta.
Como integrar a biometria digital do celular sem expor a impressão digital?
Use as interfaces nativas dos sistemas, que mantêm o modelo biométrico dentro do hardware seguro e entregam ao aplicativo só o resultado. No Android, o BiometricPrompt com autenticadores de classe forte e um CryptoObject vincula a autenticação a uma chave do Keystore. No iOS, o Secure Enclave guarda a chave, e a política de acesso exige biometria vigente no momento do uso. Em ambos os casos, o servidor recebe uma assinatura criptográfica, e não uma resposta de sucesso que o atacante poderia forjar.
O padrão FIDO2 com passkeys organiza esse fluxo. O aparelho gera um par de chaves no cadastro, o servidor guarda a chave pública e cada operação sensível exige uma assinatura que só a digital do dono libera. Se a empresa cadastrar a chave logo depois de uma verificação facial com liveness, ela liga a identidade comprovada ao aparelho.
Aa impressão digital pode ser coletada com a câmera do celular, bem como a prova de vida, de modo que possa ser autenticada contra bases públicas e privadas.
Conheça nossas soluções de biometria e prova de vida com celular, acesse nosso site ou nos contate pelo WhatsApp (abaixo).
Como montar uma defesa em camadas contra deepfakes?
Combine fatores que um atacante dificilmente falsifica ao mesmo tempo. Na entrada, use verificação facial com liveness ativa e passiva, validação do documento e proteção contra injeção. Depois, vincule o aparelho por passkey e exija a biometria digital local nos acessos de rotina. Em paralelo, analise sinais de risco, como localização, velocidade de digitação, histórico do aparelho e valor da operação, e peça uma etapa extra quando o conjunto parecer incomum.
Para os processos humanos, defina regras que não dependam de reconhecer um rosto ou uma voz. Confirme pedidos de pagamento por um segundo canal já conhecido, adote uma palavra de segurança entre executivos e financeiro e proíba a alteração de dados bancários por videochamada ou áudio. Quando disponível, use credenciais de proveniência de conteúdo, como o padrão C2PA, que registram a origem e as edições de uma mídia.
Como medir e testar a eficácia contra deepfakes?
Meça a taxa de aceitação de ataques e a taxa de rejeição de usuários legítimos por modelo de aparelho, versão do sistema e região, porque a câmera e a iluminação mudam o resultado. Faça testes de intrusão periódicos com deepfakes novos e com ataques de injeção, e registre o que passou. Ajuste os limiares com uma parcela pequena do tráfego antes de liberar para todos.
Por onde a sua equipe começa?
Comece pelo risco mais caro. Mapeie os fluxos em que uma identidade falsa causa o maior prejuízo, como abertura de conta, troca de aparelho e pagamentos de alto valor. Depois, adicione detecção de injeção e liveness ativa na entrada e passkeys com biometria digital nos acessos seguintes. Meça por trinta dias, ajuste e só então amplie a defesa para os demais fluxos.
Leia mais um artigo sobre o assunto: Quais as principais fraudes causadas pelas Deepfakes ?